Your cart
There are no more items in your cart


Las 7 medidas básicas de seguridad informática para una pyme son: antivirus con gestión centralizada, autenticación multifactor, actualizaciones al día, copias de seguridad probadas, gestión de accesos, firewall con segmentación de red y capacitación periódica. Aplicadas juntas cubren los riesgos más comunes sin una inversión enorme.
1. Antivirus y EDR en todos los endpoints, gestionado centralmente
El antivirus tradicional detecta amenazas conocidas por firma. Las soluciones EDR (Endpoint Detection and Response) añaden detección de comportamiento anómalo, que captura amenazas nuevas o variantes desconocidas. Para empresas de 10 o más equipos, una consola de gestión central (como la de Microsoft Defender for Business u otras soluciones de endpoint) permite ver el estado de todos los equipos, recibir alertas en tiempo real y responder sin visitar cada equipo.
2. Autenticación multifactor (MFA) en todos los servicios críticos
La MFA agrega un segundo factor de verificación al inicio de sesión, generalmente un código en el celular, que hace inútil una contraseña robada si el atacante no tiene el segundo factor. Habilitarla en Microsoft 365 o Google Workspace, el correo corporativo, la VPN y cualquier acceso remoto es una de las medidas con mejor relación entre costo y beneficio. Muchas veces está incluida en el plan o se hace con aplicaciones de autenticación gratuitas.
3. Actualizaciones de software y sistema operativo sin excepción
La mayoría de los exploits que se usan en ataques reales aprovechan vulnerabilidades que ya tienen parche. El tiempo entre la publicación del parche y su explotación masiva se ha acortado mucho. Conviene una política de actualización de Windows, Microsoft 365 y de los programas instalados en pocos días después de publicado el parche. Windows Update en modo automático resuelve esto para el sistema operativo.
4. Backups: la regla 3-2-1 y la prueba de restauración
La regla 3-2-1 propone 3 copias de los datos, en 2 medios diferentes, con 1 copia fuera de la oficina o en la nube. Un backup que nunca se ha probado puede fallar justo cuando se necesita, por lo que conviene restaurar un archivo de una fecha concreta cada cierto tiempo y verificar los datos. Para servidores, las copias frecuentes reducen la pérdida de información ante un ransomware.
5. Gestión de accesos: menor privilegio y revisión periódica
Cada empleado debe tener acceso solo a lo que necesita. Eso se implementa con cuentas estándar, no de administrador, para el uso diario; carpetas compartidas con permisos por área o proyecto; y revisiones periódicas de quién accede a qué, sobre todo cuando alguien cambia de rol o sale de la empresa. Un exempleado con acceso activo es una vulnerabilidad real.
6. Firewall y segmentación de red
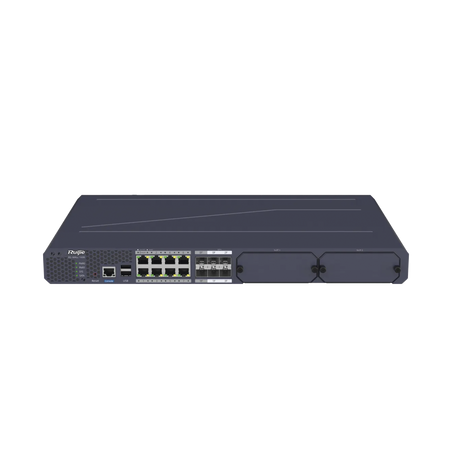
El router del operador incluye un firewall básico que bloquea conexiones entrantes no solicitadas. Para empresas con servidores locales o sistemas accesibles desde internet, un firewall empresarial permite reglas más granulares: qué servicios son accesibles desde fuera, qué equipos salen a internet y alertas ante tráfico anómalo. La segmentación de red con VLAN separa la red de visitantes de la red interna, para que un dispositivo comprometido en el WiFi público no llegue a los servidores.
7. Capacitación periódica del equipo: simulaciones de phishing
Las capacitaciones anuales en video se olvidan con facilidad. Las simulaciones de phishing, donde TI o un servicio externo envía correos falsos y registra quién hace clic, son más efectivas porque enseñan en el contexto real de trabajo. Existen plataformas que automatizan estas simulaciones y entregan formación adicional a quienes caen en la prueba.
Conclusión
Implementar estas 7 medidas no requiere contratar a un responsable de seguridad dedicado ni gastar en herramientas enterprise: su costo es una fracción del de una brecha de seguridad. Lasus orienta sobre las herramientas adecuadas para el tamaño y el tipo de empresa.